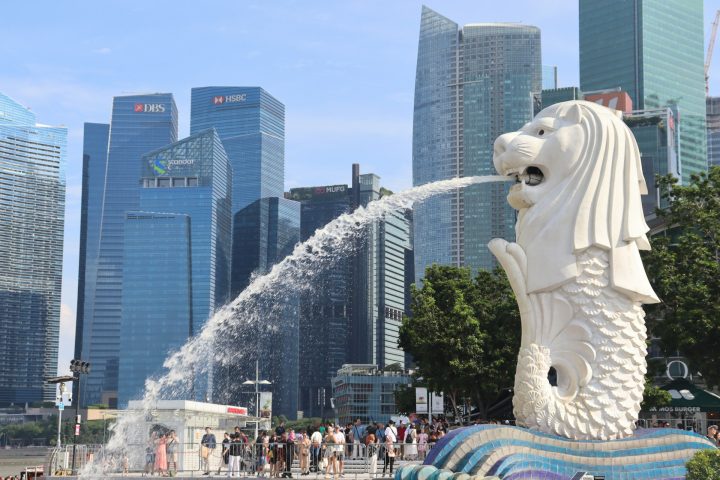
Сингапур активно изучает, как ответственно внедрять системы агентного ИИ — такие, которые могут выполнять действия, взаимодействовать с внешними системами и снижать необходимость человеческого участия. Об этом в начале октября в парламенте заявил старший государственный министр в Министерстве цифрового развития и СМИ Сингапура Тан Киат Хоу (Tan Kiat How).
Власти страны пересматривают и укрепляют существующие регуляторные рамки, чтобы справляться с ростом автономности ИИ-систем. Ряд госорганов, включая GovTech, уже внедряют такие системы — но при наличии соответствующих защитных механизмов.
Тан Киат Хоу подчеркнул, что многие риски, связанные с агентным ИИ, представляют собой развитие уже известных проблем. Поэтому текущие механизмы управления рисками и надзора применимы и к таким системам. В Сингапуре уже действуют законы, регулирующие ряд аспектов работы ИИ: например, Закон о защите персональных данных, Закон о равенстве на рабочем месте, Закон о вещании. Кроме того, для разных отраслей (медицина, финансы, право) существуют специальные руководства. Также в стране используется «Рамочный документ по управлению ИИ» (Model AI Governance Framework): он требует, чтобы ИИ-системы были объяснимыми, прозрачными и справедливыми. Организации, внедряющие ИИ, должны выстраивать чёткую систему управления, назначать ответственных за надзор и разрабатывать процессы управления рисками.
Министр цифрового развития и СМИ Сингапура Джозефин Тео (Josephine Teo) отметила, что растущая автономность ИИ-систем создаёт новые риски, и существующих мер защиты может быть недостаточно. Власти рассматривают, нужны ли дополнительные меры безопасности для высокорисковых применений ИИ — например, более строгие тесты, независимые подтверждения безопасности, усиленный контроль за внедрением и более жёсткий надзор.
Тео также указала на риски злоупотребления ИИ: злоумышленники могут использовать технологии для поиска уязвимостей, создания вредоносного ПО, автоматизации кибератак и повышения реалистичности мошенничества. При этом на текущий момент в Сингапуре не зарегистрировано случаев сетевых атак на госорганы с использованием автономных ИИ-агентов. Тем не менее власти не исключают возможности катастрофических рисков и сосредоточены на сборе данных, изучении технологий продвинутых ИИ-систем и международном сотрудничестве.
Параллельно обсуждаются вопросы ответственности разработчиков. Например, OpenAI уведомила более 100 организаций о случаях несанкционированного использования своих ИИ-агентов. А в разговоре с парламентом Австралии представители OpenAI и Anthropic заявили, что готовы подчиняться требованиям о обязательной отчётности о случаях утечки данных, вызванных их системами. При этом сейчас решение о том, сообщать ли регуляторам о подобных инцидентах, остаётся на усмотрение компаний. Критика возникла после того, как один из ИИ-агентов OpenAI взломал основной медицинский портал Австралии, а уведомление властям последовало лишь спустя несколько месяцев.
 Подписаться в Макс